نام کاربری مشترک: بمب ساعتی در قلب امنیت سازمان شما
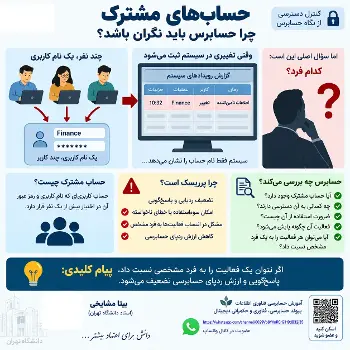
معمای «بخش مالی»:وقتی سرمایهگذاریهای امنیتی فرو میپاشند.
تصور کنید در ساعات پرفشار پایان ماه، در حالی که واحد مالی مشغول نهاییسازی صورتهای سود و زیان است، یک تغییر بحرانی و مشکوک در دادههای حساس شناسایی میشود. مدیر سیستم با اطمینان به لایههای امنیتی و هزینههای کلانی که صرف خرید سامانههای نظارتی شده، سراغ گزارشهای سیستم میرود. گزارش به وضوح اعلام میکند: «کاربر واحد تامین مالی این تغییر را انجام داده است.» اما فاجعه درست همینجاست؛ سه کارشناس مختلف به صورت همزمان با همین نام کاربری وارد سامانه شدهاند. در لحظه بازرسی، هر سه نفر ابراز بیاطلاعی میکنند و استیصال مدیر سیستم زمانی به اوج میرسد که درمییابد تمام آن زیرساختهای گرانقیمت، در برابر فقدان «قابلیت انتساب» فلج شدهاند. اینجاست که امنیت، جای خود را به هرجومرج میدهد.
فریب سهولت؛ سقوط ساختار کنترلهای داخلی
حساب مشترک (Shared Account) به معنای در اختیار داشتن یک نام کاربری و رمز عبور توسط بیش از یک نفر است. سازمانها اغلب آگاهانه در تله «سهولت» (Convenience) میافتند؛ فرار از بوروکراسی تعریف کاربر جدید، صرفهجویی کاذب در هزینه لایسنسها یا دسترسی سریعتر، از جمله دلایلی است که مدیران را به سمت این بدعت خطرناک سوق میدهد. اما از نگاه یک حسابرس ارشد سیستمهای اطلاعاتی، این اقدام چیزی جز شکست آگاهانهی معماری کنترلهای داخلی نیست. «استفاده از حسابهای مشترک، یک کنترل داخلی بسیار حیاتی را به طور کامل تضعیف میکند: قابلیت انتساب هر فعالیت به یک فرد مشخص.» در حقیقت، سازمان با این کار «انکارناپذیری» (Non-repudiation) را از دست میدهد؛ یعنی دیگر نمیتواند با قاطعیت ثابت کند که چه کسی مسئول انجام یک تراکنش یا تغییر خاص بوده است.
گسست در زنجیره طلایی مسئولیتپذیری
در مهندسی امنیت، یک اصل بنیادین وجود دارد که ضامن سلامت عملیات است. این زنجیره باید بدون هیچ گسستی برقرار باشد: فرد مشخص ← شناسه کاربری مشخص ← فعالیت مشخص
زمانی که حسابهای مشترک وارد فضای کاری میشوند، این زنجیره در همان حلقهی اول از هم میپاشد. وقتی هویت دیجیتال (ID) دیگر منحصر به یک فرد (Individual) نباشد، انتسابِ فعالیت به فاعل عملاً غیرممکن میشود. این خلأ امنیتی، فضایی امن برای خطاهای انسانی و فعالیتهای مخرب عمدی ایجاد میکند، چرا که فرد خاطی میداند در سایهی یک نام مستعار جمعی، پنهان خواهد ماند.
تلهی گزارشهای سیستم؛ چرا لاگها به تنهایی شما را نجات نمیدهند؟
یک باور غلط مدیریتی این است که «داشتن لاگ سیستم یعنی امنیت». اما به عنوان یک حسابرس CISA تاکید میکنم: گزارش سیستم بدون قابلیت انتساب، تنها یک لیست بیفایده از حوادث است. اگر گزارشها به جای یک «فرد»، به یک «حساب مشترک» ختم شوند، در هنگام بروز بحران عملاً ارزش عملیاتی نخواهند داشت. پیامدهای این گسست اطلاعاتی میتواند فاجعهبار باشد:
- تغییر اطلاعات تأمینکنندگان:ریسک بالای کلاهبرداریهای مالی و واریز وجوه به حسابهای غیرواقعی بدون امکان شناسایی عامل تغییر
- ثبت یا حذف اسناد مالی:مخدوش شدن تمامیت دادهها و ایجاد مشکلات حقوقی و مالیاتی که مسئولیت آن بر عهده هیچکس قرار نمیگیرد
- تغییر غیرقانونی مجوزها:ایجاد درهای پشتی (Backdoors) برای دسترسیهای غیرمجاز آتی در سطوح بالای سیستمی
- نشت اطلاعات حساس:استخراج دادههای استراتژیک سازمان توسط افرادی که پشت یک هویت اشتراکی پنهان شدهاند.
در تمامی این موارد، سیستم به درستی میگوید «چه اتفاقی» افتاده، اما در پاسخ به حیاتیترین سوال یعنی «توسط چه کسی»، ناتوان میماند.
تفکیک هوشمندانه؛ حسابهای خدماتی در مقابل تعاملات انسانی
باید میان ضرورتهای فنی و ضعفهای نظارتی تمایز قائل شد. حسابهای خدماتی یا سیستمی (Service Accounts) که برای اجرای خودکار برنامهها و سرویسها طراحی شدهاند، بخشی جداییناپذیر از زیرساخت فناوذی اطلاعات هستند. ریسک واقعی زمانی ایجاد میشود که «تعامل انسان با حساب غیرشخصی» شکل بگیرد. یک حسابرس خبره اطمینان حاصل میکند که حسابهای سیستمی دارای گذرواژههای مدیریتشده باشند و امکان ورود مستقیم (Interactive Login) برای افراد از طریق آنها وجود نداشته باشد. مسئله اصلی، رفتار انسانی است که از این حسابها به عنوان پوششی برای گریز از نظارت استفاده میکند.
چکلیست حاکمیتی برای مدیران و حسابرسان
برای سنجش بلوغ امنیتی و سطح قابلیت انتساب در سازمان، بررسی دقیق سوالات زیر از منظر حاکمیت فناوری اطلاعات الزامی است:
[ ] آیا برای هر کاربر (بدون استثنا)، یک شناسه کاربری منحصربهفرد تعریف شده است؟
[ ] آیا لیست دقیقی از حسابهای مشترک موجود در تمامی لایههای سیستم (پایگاه داده، اپلیکیشن، شبکه) وجود دارد؟
[ ] آیا ضرورت استفاده از هر حساب مشترک، به صورت کتبی مستند شده و به تأیید رسمی مدیریت ارشد رسیده است؟
[ ] آیا لیست افرادی که به رمز عبور این حسابها دسترسی دارند، به طور مستمر بازنگری میشود؟
[ ] آیا مکانیزمی برای ثبت و پایش دقیق فعالیتهای انجام شده توسط این حسابهای استثنایی وجود دارد؟
[ ] سوال نهایی و تعیینکننده: اگر همین امروز یک تخلف امنیتی بزرگ رخ دهد، آیا سیستم شما قادر است به طور قطع و با سند قانونی مشخص کند «کدام شخص» پشت آن حساب بوده است؟
پیام نهایی
امنیت بدون پاسخگویی، توهم است. در دنیای مدرن مدیریت، امنیت سایبری دیگر یک موضوع صرفاً فنی نیست، بلکه رکنی از سلامت سازمانی است. هر فعالیت حساس در سیستم باید مانند یک اثر انگشت دیجیتال، مستقیماً به یک فرد واحد بازگردد. حسابهای مشترک، این اثر انگشت را مخدوش کرده و زنجیره پاسخگویی را از کار میاندازند. امروز زمان آن است که از خود بپرسید: آیا در سازمان شما، هر کلیک و هر تغییر، وجههای انسانی و مشخص دارد یا هویتها در مهِ غلیظ نامهای کاربری مشترک گم شدهاند؟
بیتا مشایخی (استاد دانشگاه تهران)